¿Es legal pedir un selfie al huésped?
Sí, con su consentimiento explícito y las garantías que el RGPD exige para los datos biométricos. HazCheckin pide ese consentimiento antes de empezar y usa el selfie solo para verificar la identidad.
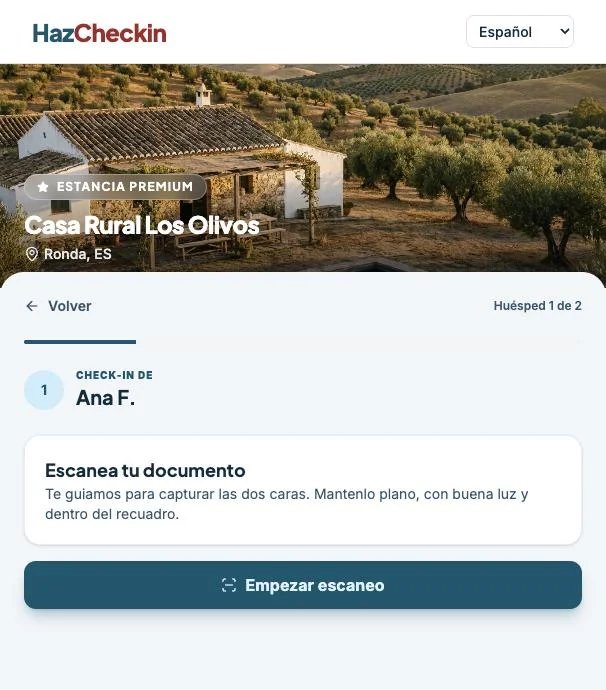
El huésped escanea su documento y se hace un selfie desde el móvil. HazCheckin comprueba que hay una persona real delante de la cámara y que es la del documento, antes de que llegue.
Un documento escaneado prueba que el documento existe, no que quien lo envía sea su titular.
Un DNI real, pero no el de quien reserva. Sin comparar la cara, es imposible distinguirlo.
Una foto cambiada o unos datos editados que, en una imagen comprimida, pasan a simple vista.
Enseñar a la cámara una pantalla o una foto impresa con la cara de otra persona.
Tres pasos dentro del mismo check-in online, desde el navegador del móvil y sin instalar nada.
El huésped fotografía su DNI, NIE o pasaporte y los datos se leen del propio documento. Nadie los teclea, así que no se pueden inventar.
El sistema comprueba que delante de la cámara hay una persona real, no una foto impresa, una pantalla ni un vídeo.
La cara del selfie se compara con la foto del documento. Si no coinciden, lo ves en la ficha de la reserva antes de la llegada.
Con esos mismos datos, ya verificados, HazCheckin envía el parte de viajeros a las autoridades.
La imagen de un rostro usada para verificar la identidad es un dato biométrico, una categoría especial del RGPD. Por eso se trata con consentimiento explícito y garantías.
Antes de empezar, el huésped ve para qué se usan su documento y su rostro, y marca una casilla para aceptarlo (art. 9.2.a del RGPD).
El selfie solo sirve para comprobar que el titular del documento es quien hace el check-in.
El cotejo facial se procesa en servidores de la Unión Europea.
Documentos y selfies se eliminan solos cuando termina el plazo de conservación.
La verificación facial es opcional en cada alojamiento, y el huésped que no quiera hacerse el selfie puede identificarse en persona al llegar.
Sí, con su consentimiento explícito y las garantías que el RGPD exige para los datos biométricos. HazCheckin pide ese consentimiento antes de empezar y usa el selfie solo para verificar la identidad.
No. El check-in se abre en el navegador del móvil desde el enlace de la reserva, y el escaneo y el selfie se hacen ahí mismo.
La reserva queda señalada en el panel para que la revises antes de la llegada. Tú decides cómo actuar: contactar con el huésped o comprobar su identidad en persona.
No. Guardar fotocopias del DNI en recepción es una práctica que la AEPD ha sancionado. Aquí los datos se leen del documento, la verificación se hace con consentimiento y los archivos se borran solos al terminar el plazo de conservación.
DNI, NIE y pasaporte, los mismos que se usan para el parte de viajeros.
Activa la verificación de identidad en tus alojamientos y recibe los datos del parte ya comprobados.
Empieza gratis
Cumplimos con el Reglamento General de Protección de Datos (GDPR) de la Unión Europea. Tus datos y los de tus huéspedes están seguros.